Cum funcționează capcana digitală
PADROM a lansat un avertisment: o nouă schemă de fraudă cu asigurări lovește din plin în România.
 Nexent Bank: De ce durează două luni să îți închizi contul?
 Aurul de investiții era scutit de TVA în 2014 dacă avea puritatea de 995 la mie
 Pilonul III: contribuții lunare de 200 de lei și randamente istorice peste rata inflației
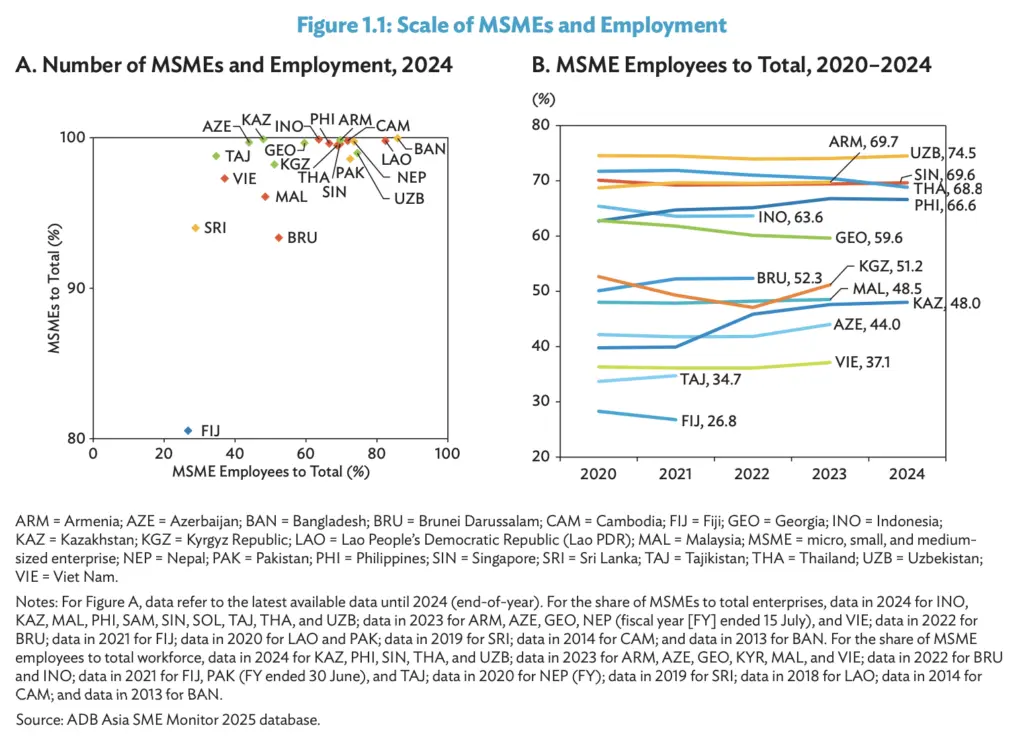 Banca Asiatică de Dezvoltare propune un cadru nou pentru comerțul digital
Compania a clarificat rapid situația: nu a fost vorba despre un atac hacker asupra sistemelor sale. Baza de date nu a fost spartă, iar datele personale nu au scurs. Problema vine de altundeva: persoane rău intenționate folosesc înșelătorie elementele de identitate ale PADROM pentru a vâna datele tale.
Pașii de urmat la primirea unui mesaj suspect
Experții în cibersecuritate explică că totul se bazează pe ingineria socială. Agresorii se bazează pe încrederea ta în branduri cunoscute. Mesajele false arată exact ca niște comunicări oficiale, creând o iluzie de autenticitate. Hoții de identitate invocă o urgență artificială – de obicei legată de reînnoirea poliței sau o verificare a contului – pentru a te forța să acționezi repede, fără să verifici sursa. Ținta principală? Proprietarii de vehicule, grupul demografic cel mai expus la astfel de solicitări frecvente.
Dacă primești un astfel de mesaj, iată ce trebuie să faci: 1. Nu da click pe linkuri. 2. Nu introduce CNP-ul, date bancare sau alte informații personale. 3. Verifică cu atenție adresa expeditorului și domeniul site-ului. 4. Pentru informații despre polița PAD, tastează direct în browser adresa padrom.ro sau contactează asigurătorul prin care ai emis polița.
Supravegherea instituțională și prevenția
Dacă ai accesat deja linkul, închide pagina. Dacă ai introdus date personale, raportează incidentul către DNSC, la numărul 1911 sau prin platforma PNRISC. Dacă ai furnizat date bancare, sună banca imediat. PADROM menționează că urmărește situația și recomandă proprietarilor să fie prudenți cu orice mesaj care cere date urgente. Toate informațiile oficiale le găsești pe padrom.ro.
Autoritățile naționale de supraveghere digitală monitorizează activitatea rețelelor de phishing asociate acestei campanii, identificând pattern-uri comune în adresele IP și în structura domeniilor. Analiza preliminară sugerează că aceste fraude fac parte dintr-o strategie mai largă de extragere a datelor, care ulterior alimentează piețele negre ale datelor personale. Pentru a reduce riscul, specialiștii recomandă activarea autentificării în doi pași pe conturile de e-mail și verificarea periodică a extrasele de cont bancar pentru tranzacții neautorizate. Educația financiară și digitală rămâne cea mai puternică barieră împotriva acestor amenințări persistente.